開發生態
GitHub 代理式自動修復程式碼掃描警示正式 GA:Copilot 修復後以 CodeQL 驗證並開立 PR
GitHub Changelog一手來源
核實資料不足
來源為發布方或研究資料;不代表所有主張已獲獨立核實。
本次未取得足夠原文證據
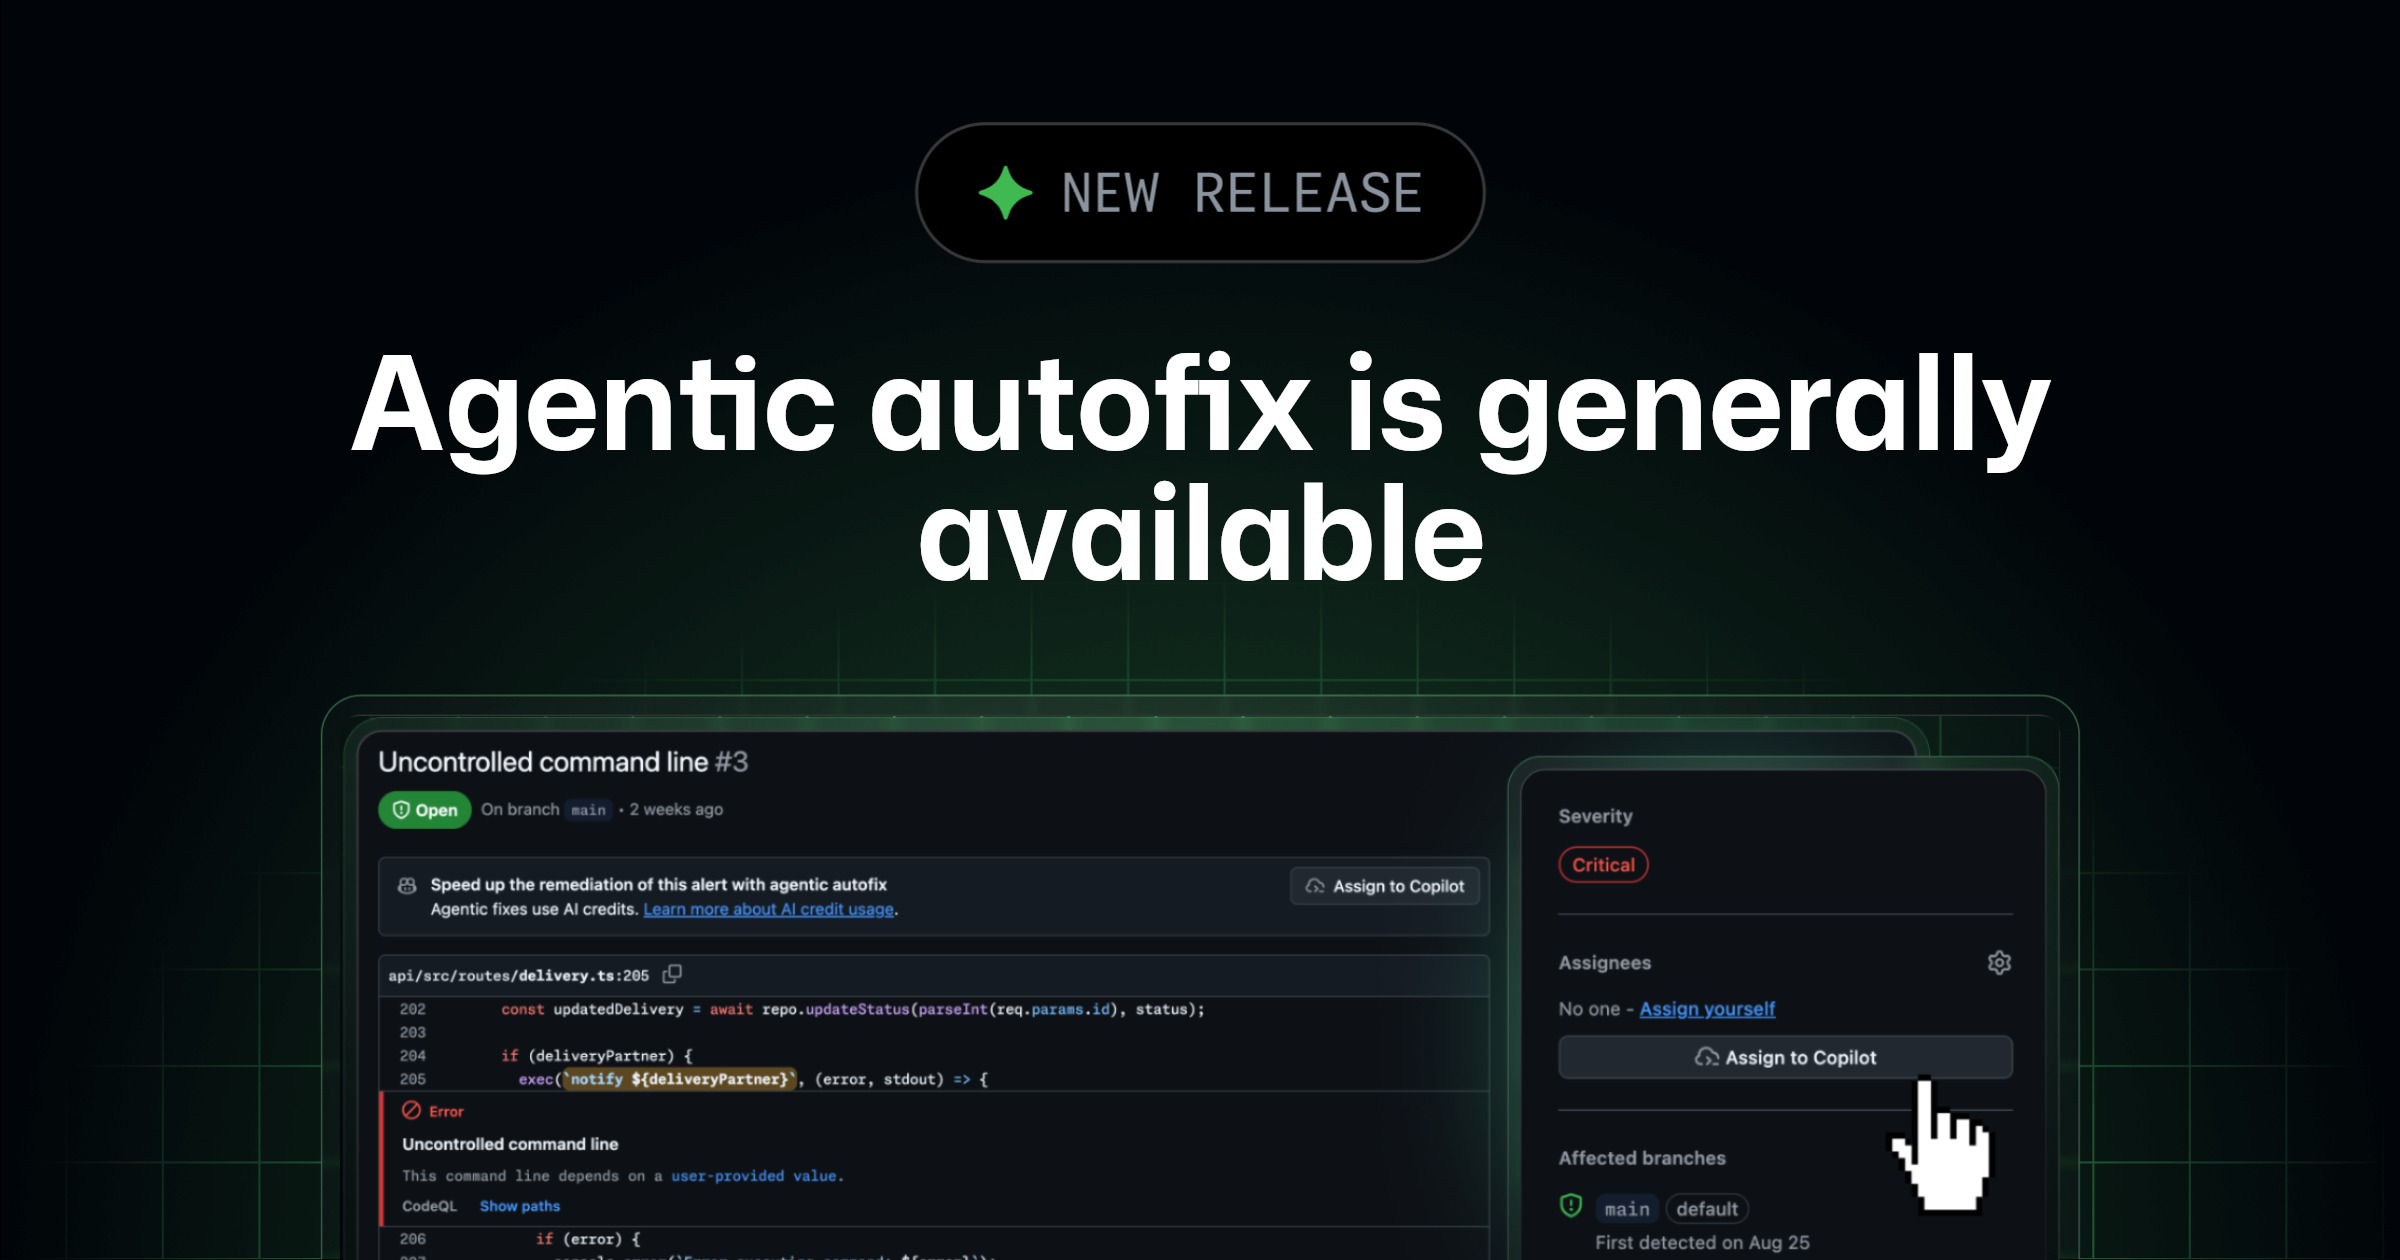
GitHub 宣布「代理式自動修復(agentic autofix)」程式碼掃描警示功能正式全面開放(GA)。使用者將警示指派給 Copilot 後,Copilot 會探索專案中的相關檔案、提出修復方案,並重新執行 CodeQL 驗證警示是否已消除,必要時反覆迭代,最後開立草稿 Pull Request 供人工審查。PR 內含修復摘要、為何能關閉警示,以及 Copilot 所採取的驗證步驟;PR 建立後,可透過留言或在儲存庫的 Agents 分頁與 Copilot 互動,要求進一步修改。
啟用後,單一警示上原本免費的「Generate Fix」選項會改為「Assign to Copilot」按鈕。使用方式包括:在預設分支上的任一程式碼掃描警示直接指派給 Copilot;在安全警示列表中一次選取最多 25 則警示,合併成單一 PR 修復;或透過 Update a Code Scanning Alert REST API,將 assignees 設為 ["copilot-swe-agent[bot]"]。此功能僅支援預設分支上的警示,僅在 PR 或其他分支偵測到的警示無法指派給 Copilot。
服務對象為 GitHub Code Security 與 GitHub Advanced Security 客戶,限 GitHub Enterprise Cloud(含資料駐留版本)。啟用需企業管理員在 Advanced Security 政策中開啟新的「Agentic autofix」政策,再由組織或儲存庫管理員於 Code Security 設定中開啟,且必須已設定 Copilot 計費方式。
計費方面,此功能會消耗 Code Security 預算中的 AI Credits 與 GitHub Actions 分鐘數。AI Credits 用量會在企業帳務的「AI usage」區段以「Advanced Security」產品名稱顯示,管理員也可為 Code Security AI Credits 設定 SKU 層級預算。
讀原始報導背景
CodeQL 是一套語意程式碼分析引擎,可以把程式碼當成資料來查詢,用來找出同一種漏洞的各種變體。官方文件指出,它也讓開發者能把安全檢查自動化,並整合進開發流程。程式碼掃描警示的嚴重度採用業界通用的 CVSS 標準。