開發生態
GitHub Copilot 程式碼審查推 Adaptive 自適應深度與機密偵測,Azure DevOps 版同步轉為 GA
GitHub Changelog一手來源
尚未逐項核實
來源為發布方或研究資料;不代表所有主張已獲獨立核實。
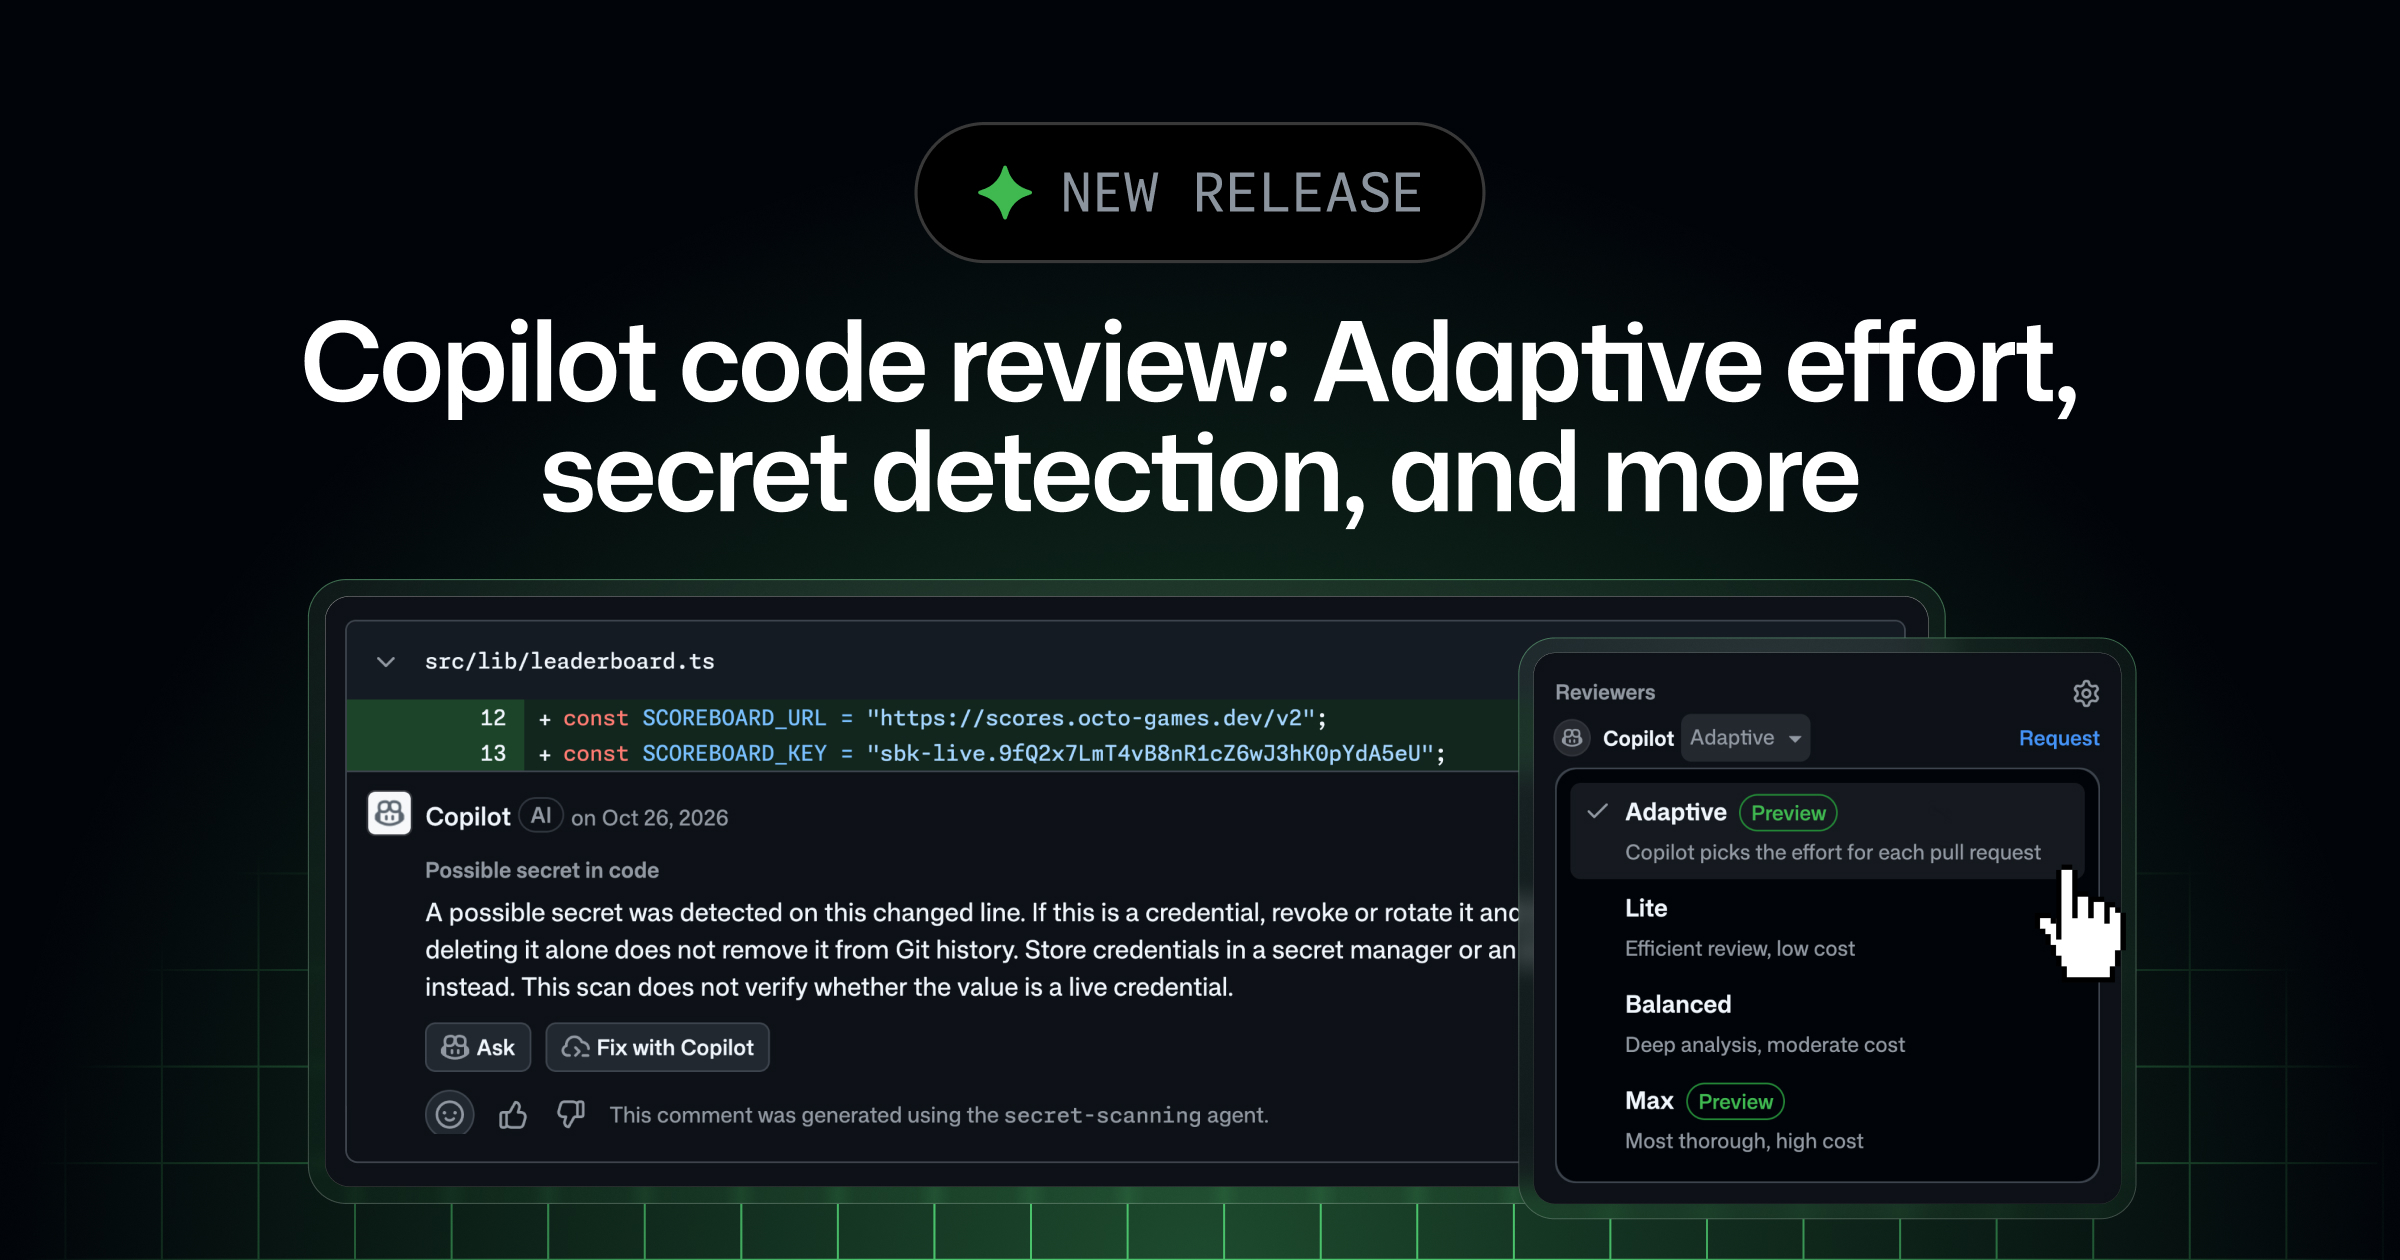
GitHub Copilot 程式碼審查(Copilot code review)推出多項新功能並展開公開預覽,包含 Adaptive 自適應深度、跨儲存庫上下文及機密偵測;先前處於預覽階段的 Azure Repos 支援則正式轉為通用版本(GA)。
新推出的 Adaptive 模式能依據 Pull Request(PR)的變更複雜度與風險,自動在 Lite、Balanced 與 Max 三種審查深度中切換,例如對文件修改僅進行 Lite 快速審核,對認證邏輯等高風險程式碼則調高至 Max,審查結果會標記選用的深度層級。系統預設仍為 Balanced,且 Adaptive 選擇的深度不會超過組織或儲存庫設定的上限。
機密偵測功能旨在於程式碼合併至主分支前發出警報,採混合偵測機制:針對已知格式,串接 150 多家技術合作夥伴計畫,以正規表達式等確定性方法比對 500 多種機密類型;針對無固定格式的憑證,則透過 LLM 與專屬機器學習模型識別。跨儲存庫上下文則允許審查公開儲存庫時,讀取其他關聯公開專案的依賴關係與文件。
Azure DevOps 整合方面,團隊可在專案或儲存庫層級設定分支策略,自動在 PR 觸發 Copilot 審查並提供修改建議,支援 Lite 與 Balanced 深度及自訂指令,用量以 GitHub AI credits 綁定 Azure 訂閱計費。Adaptive、跨儲存庫上下文與機密偵測已開放 Copilot Pro、Pro+、Max、Business 及 Enterprise 方案使用。
讀原始報導