開發生態
GitHub 推出機密檢測專屬微調模型,整合至掃描警報、Push 防護與 Copilot
GitHub Changelog一手來源
尚未逐項核實
來源為發布方或研究資料;不代表所有主張已獲獨立核實。
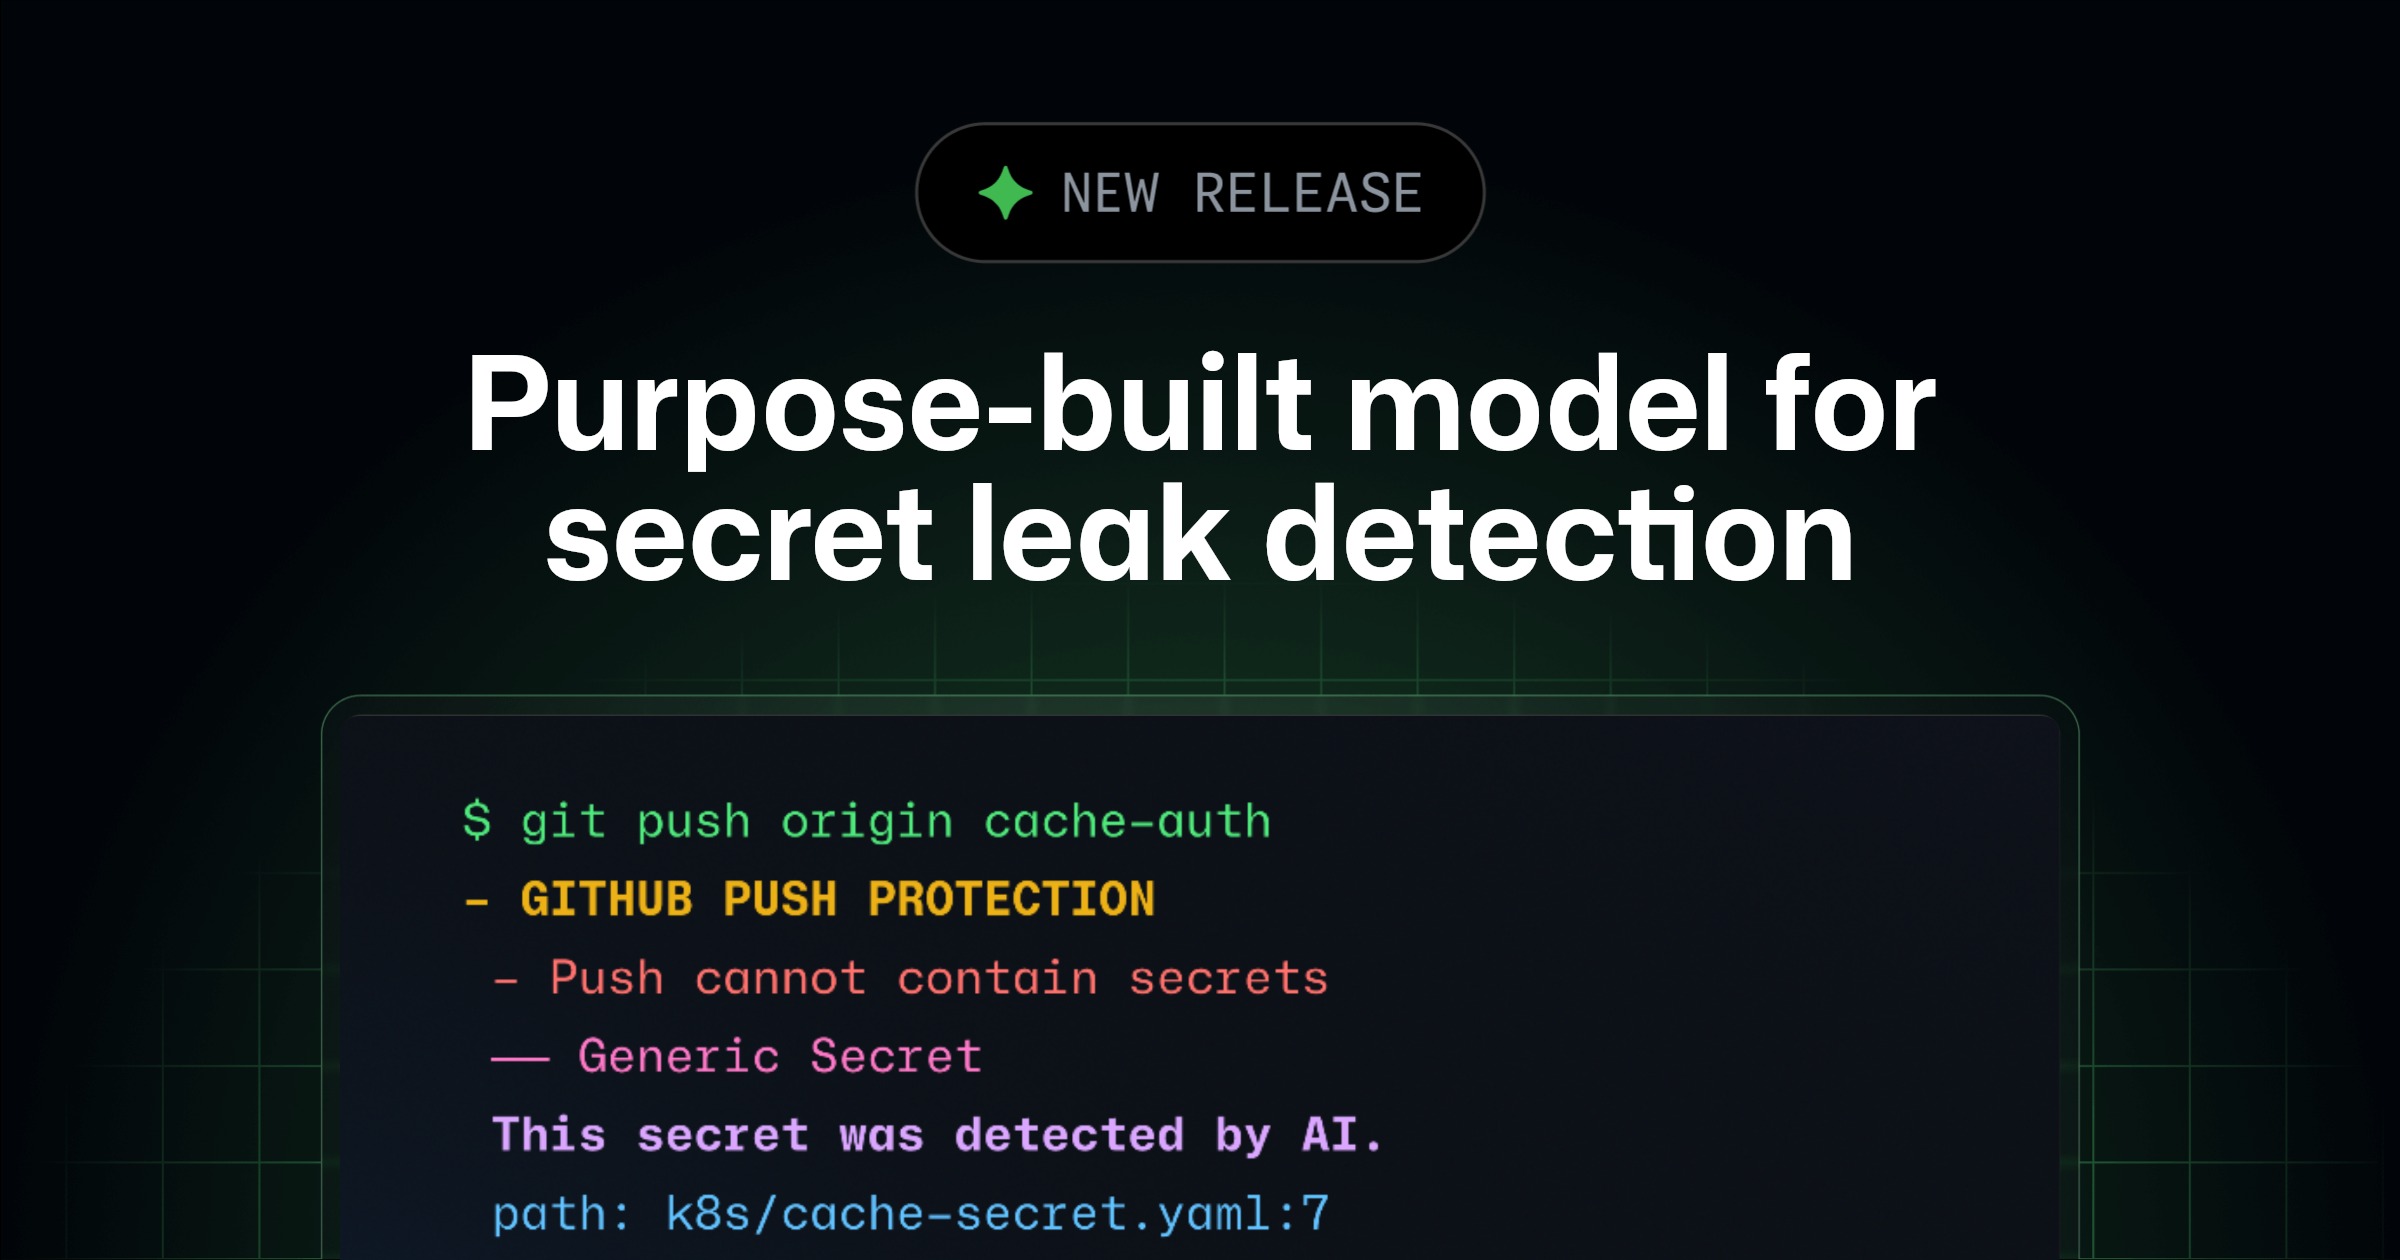
GitHub 推出專為機密檢測(secret detection)打造的微調 AI 模型,旨在開發者工作流中攔截憑證外洩。該模型透過讀取周圍程式碼來識別可能的憑證,包含無特定格式的密碼,且運作時不會生成程式碼或文字。
新模型將整合至三項主要功能,並採用不同的計費模式:
第一,Secret scanning alerts:具備 AI 密碼警報的現有客戶已自動升級至新模型。此功能包含在 GitHub Secret Protection (GHSP) 與 GitHub Advanced Security (GHAS) 中,不額外收費。GHES 3.23 將於公開預覽版免費引入此功能。
第二,Push protection:在 push 時檢查非結構化憑證,目前處於私人預覽版。使用此功能需具備 GHSP 或 GHAS 授權,並將消耗 GitHub AI Credits。
第三,GitHub Copilot `/security-review`:即將在 Copilot CLI 與 Copilot app 推出私人預覽版。開發者可在 commit、push 或請求 pull request 審查前執行檢查。此功能預設關閉,不需 GHSP 或 GHAS 授權即可使用(支援各級 Copilot 方案),但啟用後將在現有審查用量外,額外消耗 AI Credits。
讀原始報導