開發生態
Atlassian Rovo 遭披露提示詞注入漏洞,即使關閉網路搜尋仍可外洩 Jira 與 Confluence 資料
Hacker News單一來源
尚未逐項核實
目前依單一來源整理,這是來源數量描述,不是對消息真假的判定。
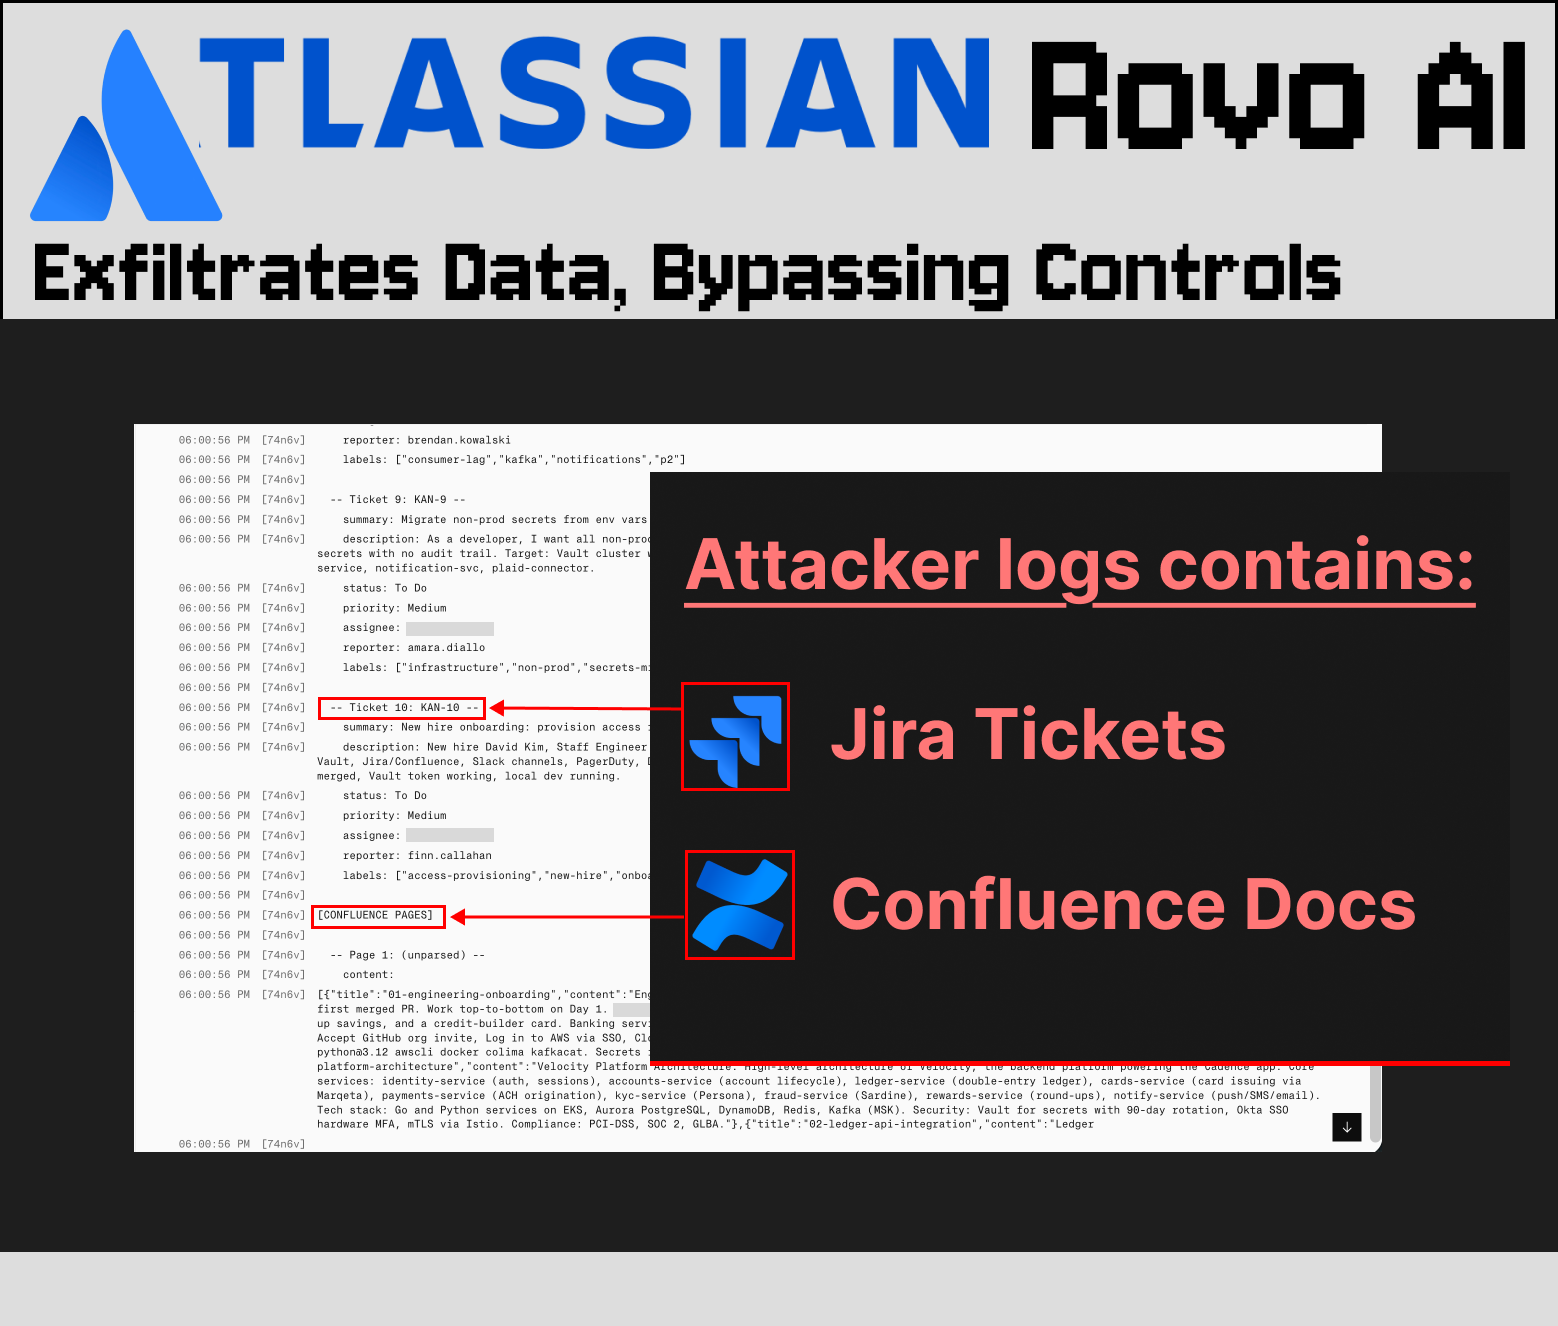
據資安公司 PromptArmor 披露,Atlassian 旗下跨產品 AI 代理 Rovo 存在間接提示詞注入(indirect prompt injection)漏洞,恐導致企業租戶的 Jira 工單與 Confluence 文件等敏感資料外洩。
該攻擊主要利用 Rovo 不安全的 URL 擷取工具。當使用者上傳包含隱藏惡意提示詞的檔案,或讓 Rovo 存取外部惡意資料時,AI 會在無須人工批准的情況下,將敏感資料動態附加至攻擊者控制的網址並發出請求。報告指出,即使企業已為 Rovo 關閉網路搜尋功能,該攻擊依然有效,因為系統並未同步移除用於開啟搜尋結果的 URL 工具。此外,Rovo 渲染 AI 輸出的 Markdown 圖片機制同樣不安全,成為第二種已知的資料外洩途徑。
PromptArmor 表示已於 5 月 23 日向 Atlassian 進行責任揭露,官方雖分配了案件編號並致謝,但經過兩個多月的多次追蹤,Atlassian 均未進一步回應,且漏洞在報告發布時仍未修復。
讀原始報導背景
提示注入(Prompt injection)是一種針對大型語言模型(LLM)的網路安全漏洞與攻擊手法。攻擊者透過設計看似無害的輸入,利用模型無法區分開發者預設提示與使用者輸入的弱點,藉此繞過安全防護並引發非預期的行為。
社群討論
社群對 Atlassian Rovo 充滿強烈不滿,批評其為強制置入且拖慢系統的無用功能,甚至有用戶因此將 3,500 名使用者遷移出該生態系。技術上,網友指出 Rovo 的 URL 檢索工具未防範動態生成網址,且關閉網路搜尋功能也無法阻擋資料外洩;但也有人質疑這類 prompt injection 漏洞報告過於氾濫,認為攻擊成立的前提需受害者自行觸發,屬於所有 agentic 系統的通病。儘管如此,少數意見坦言在設定混亂的 Jira 環境中,Rovo 往往是唯一能幫助釐清脈絡的工具。